もっち
大手SIerに18年勤務。オンプレ・クラウド計200台規模の大規模インフラ(10システム)を統括する現役のサービスマネージャーです。
もっち
大手SIerに18年勤務。オンプレ・クラウド計200台規模の大規模インフラ(10システム)を統括する現役のサービスマネージャーです。
▼▼▼まずはここからチェック!
「スイッチのポート設定をExcelでまとめるよう指示されたが、どの項目を書けば構築や運用で困らないかわからない」
「IPアドレス管理表がいつの間にか未更新だらけになり、どれが空きIPなのか誰も把握できていない」
「Excelの表を見ながら1ポートずつ手作業でコマンドを投入していて、設定ミスやタイポが怖い……」
ネットワーク構築や運用保守の現場において、このような悩みを抱えているエンジニアは非常に多いです。
ネットワーク構成図が「システム全体の地図」であるのに対し、スイッチポート収容表やIPアドレス管理表は、機器の動作を決定づける「詳細パラメータの心臓部」です。
ここが曖昧だったり、属人化してメンテナンスが放置されたりすると、構築時の設定ミスによる手戻りはもちろん、運用後のIP重複障害や、障害復旧の遅延といった深刻なトラブルへ直結します。
この記事では、現場で破綻しないネットワークセグメントの採番ルール、スイッチポート収容表の必須記載項目、IPアドレス管理表(IPAM)を形骸化させない運用ルール、そしてExcelからCLI設定コマンドを一括自動生成する時短テクニックまで、現場基準で徹底解説します。
この記事の想定読者
この記事を読むことでのメリット
ネットワーク設計の全体像(基本設計・詳細設計・試験・運用のドキュメント体系)をまず把握したい方は、こちらの総合ガイドをご覧ください。
ポート設定や個別IPの割り当てを行う前に、土台となる「ネットワークセグメント(サブネット)の全体設計」が整っていなければ、後からIPが足りなくなったり、ルーティングテーブルが集約できずに肥大化したりします。
セグメント(VLAN)を分割する主な目的は、「不要なブロードキャストトラフィックの局所化」と「セキュリティ境界の確立」です。
同一セグメント内にすべての機器を混在させると、通信負荷が増大するだけでなく、マルウェア感染時のラテラルムーブメント(水平移動)を許す原因になります。
実務では、最低でも以下の用途ごとにセグメントを分離するのが標準的です。
| 分割用途 | VLAN名例 | 推奨サブネット例 | 主な収容対象と分離理由 |
|---|---|---|---|
| 基幹サーバ | VLAN10_SV | /24 | 業務基盤サーバ群。外部・端末からの通信をFWで厳密に制限。 |
| 業務クライアント | VLAN20_PC | /23〜/24 | 社員用有線PC。台数が多いため、将来の増設を考慮して大きめの枠を確保。 |
| Wi-Fi(社内) | VLAN30_WIFI | /23〜/24 | 社内接続用Wi-Fi。DHCP運用が基本。リース期間の調整が必要。 |
| ゲストWi-Fi | VLAN40_GUEST | /24 | 来客・私用端末用。インターネット接続のみ許可し、社内LANへは完全遮断。 |
| 管理用(MGMT) | VLAN99_MGMT | /24 | ルータ、スイッチ、PDU、サーバBMC(iDRAC/iLO)等の管理用ポート専用。 |
| 拠点間・接続用 | VLAN100_WAN | /29〜/30 | 対向ルータやファイアウォールとの対向L3リンク用。必要最小限のアドレスを割当。 |
プライベートIPアドレス(例: 10.0.0.0/8 や 172.16.0.0/12)を用いて社内ネットワークを構築する場合、「第3オクテット」に明確な意味を持たせる階層化設計が極めて重要です。
連番(192.168.1.0/24, 192.168.2.0/24, …)で思いつきのように割り振ってしまうと、後から拠点が増えたり、ルータでルート集約(サマライゼーション)を行おうとしたりした際に破綻します。
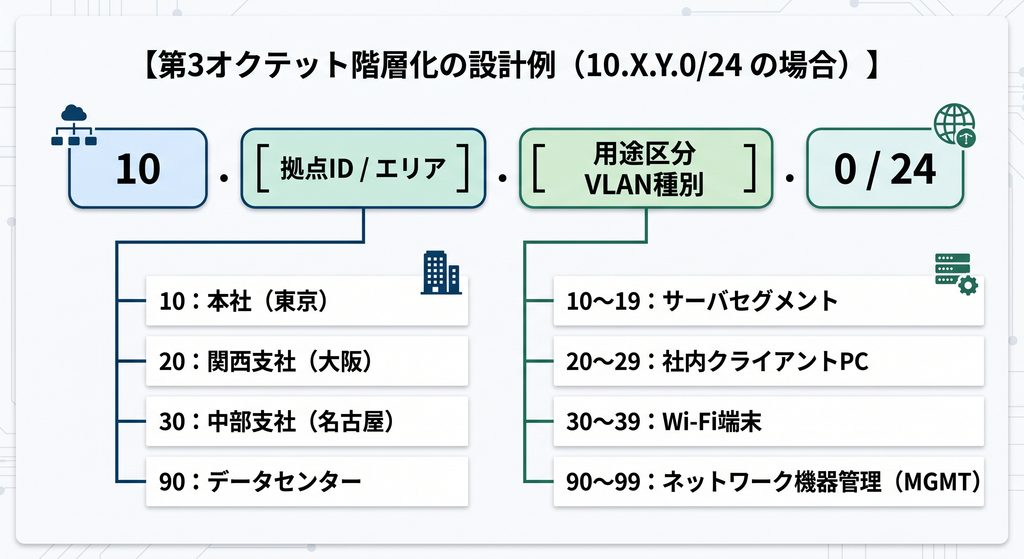
10.10.20.55 であれば「東京本社の社内PC」、10.90.10.12 であれば「DCのサーバ」と、ログやパケット解析時に直感的に判別できます。10.10.0.0/16、大阪支社は 10.20.0.0/16 のように1行のルート情報にまとめられるため、ルータの負荷とConfig行数を劇的に削減できます。セグメント設計が完了したら、設計書の巻頭に以下の「ネットワークセグメント一覧」を作成します。
| VLAN ID | セグメント名 | ネットワークアドレス (CIDR) | サブネットマスク | デフォルトゲートウェイ (GW) | 利用可能ホスト数 | DHCP有無 | 用途・セキュリティ方針 |
|---|---|---|---|---|---|---|---|
| 10 | VLAN_Server | 10.10.10.0/24 | 255.255.255.0 | 10.10.10.1 | 251 | 無(固定) | 本番基盤サーバ群(DMZからの通信のみ許可) |
| 20 | VLAN_Client_PC | 10.10.20.0/23 | 255.255.254.0 | 10.10.20.1 | 507 | 有 | 本社社員用PC(Proxy経由でWebアクセス可) |
| 30 | VLAN_Corp_WiFi | 10.10.30.0/24 | 255.255.255.0 | 10.10.30.1 | 251 | 有 | 社内Wi-Fi(端末認証802.1X必須) |
| 99 | VLAN_MGMT | 10.10.99.0/24 | 255.255.255.0 | 10.10.99.1 | 251 | 無(固定) | NW機器・サーバ保守専用(踏み台経由のみ接続可) |
セグメントが決まったら、物理スイッチの各ポートにどの機器を収容し、どのような設定を入れるかを定義する「スイッチポート収容表(ポート定義書)」を作成します。
現場作業員が物理ケーブルを配線する際、そして構築エンジニアがConfigを投入する際、以下の8項目が揃っていれば絶対に迷いません。
Gi1/0/1, Te1/0/48 などの正式名称。Access(単一VLAN端末向け)または Trunk(対向スイッチ/仮想基盤向け)。10,20,99)。Po1)とモード(Active/Passive/On)。SV-ESXi-01 (vmnic0))。CBL-A01-01 / Cat6A UTP)。PortFast, BPDU Guard, 通信速度(Speed/Duplex固定 or Auto)などの有無。ポート収容表を作成する上で、トラブルの火種になりやすいのがTrunkポートの記載粒度です。
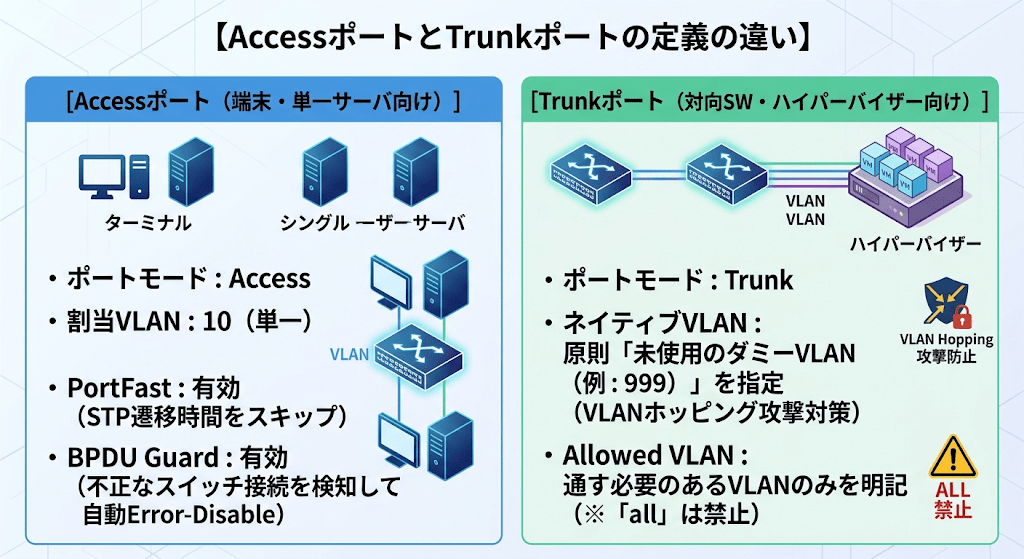
⚠️ 現場の注意点:Allowed VLANで「all」を書いてはいけない
設計書やConfigで
switchport trunk allowed vlan allと書くのは実務上悪手です。不要なブロードキャストが全スイッチ間に流れ、ネットワーク帯域を圧迫します。また、後から新設した無関係なVLANまで意図せず流れてセキュリティ事故の原因になります。必ずallowed vlan 10,20,99のように明示的に許可するVLANのみを記載してください。
Excelでポート収容表を運用していると、「Access」と「access」、「VLAN 10」と「10」といった表記ゆれが多発し、後述するCLI自動生成がエラーになります。
これを防ぐため、Excelの「データの入力規則」を使って選択肢をドロップダウンリスト化しておきます。
Access, Trunk, 未使用有効, 無効, -Auto, 1000/Full, 10G/Full入力規則を設定しておくだけで、複数人で設計書を共同編集してもフォーマットの乱れが一切発生しなくなります。
ポート収容表は、Excelの「オートフィルタでどの列からも検索できる構造」にするのが鉄則です。
セル結合を行わず、1行1ポートでフラットに作られていれば、障害発生時に以下の双方向検索が即座に行えます。
Gi1/0/24 を絞り込み、接続先がどのサーバのどのNICか即座に特定。SV-DB-01 を絞り込み、どのスイッチの何番ポートに繋がっているか即座に逆引き。※スマートフォンで閲覧の際は、表を横スクロールしてご覧いただけます。
| ポート番号 | 種別 | 割当VLAN | Native VLAN | LAG (Po) | 接続先対向機器 | 対向ポート | ケーブルID | ケーブル種別 | PortFast | 備考・ステータス |
|---|---|---|---|---|---|---|---|---|---|---|
| Gi1/0/1 | Access | 10 | – | – | SV-WEB-01 | NIC1 (eth0) | CBL-001 | Cat6A | 有 | Web本番サーバ |
| Gi1/0/2 | Access | 10 | – | – | SV-DB-01 | NIC1 (eth0) | CBL-002 | Cat6A | 有 | DB本番サーバ |
| Gi1/0/3 | Access | 99 | – | – | SV-WEB-01 | iDRAC | CBL-003 | Cat6 | 有 | BMC管理ポート |
| Te1/0/1 | Trunk | 10,20,99 | 999 | Po1 | SW-CORE-02 | Te1/0/1 | OPT-001 | MMF 10G | 無 | コア間スタック/LAGリンク |
| Te1/0/2 | Trunk | 10,20,99 | 999 | Po1 | SW-CORE-02 | Te1/0/2 | OPT-002 | MMF 10G | 無 | コア間スタック/LAGリンク |
| Gi1/0/24 | Trunk | 10,20 | 999 | – | SW-L2-FLOOR1 | Gi0/24 | CBL-024 | Cat6A | 無 | 1Fフロアスイッチ向け |
IPアドレス管理表(IPAM)は、一度作れば終わりではなく、日々の機器増減に伴って最も頻繁に更新される台帳です。現場で破綻させないための設計ルールを整理します。
IPアドレス管理表には、最低限以下の列を用意します。
固定、DHCP動的、仮想IP (VIP)、未使用 (空き)。1つのサブネット(/24の場合:利用可能アドレス254個)の中で、あらかじめ「番地ルール」を決めてゾーン分けしておくと、管理が劇的に楽になります。
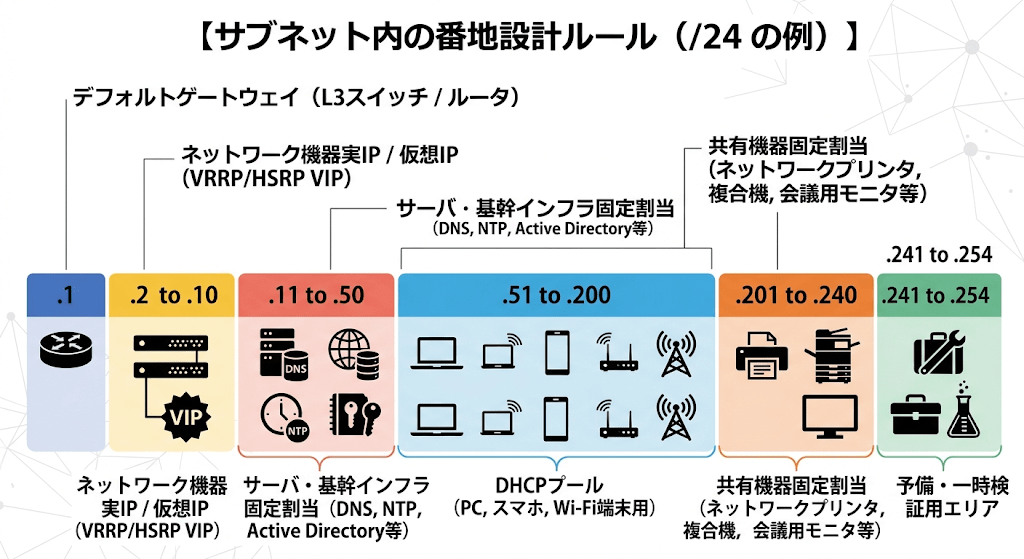
.1:デフォルトゲートウェイ(L3スイッチ / ルータ)
.2 〜 .10:ネットワーク機器実IP / 仮想IP(VRRP/HSRP VIP)
.11 〜 .50:サーバ・基幹インフラ固定割当(DNS, NTP, Active Directory等)
.51 〜 .200:DHCPプール(クライアントPC, スマホ, Wi-Fi端末用)
.201 〜 .240:共有機器固定割当(ネットワークプリンタ, 複合機, 会議用モニタ等)
.241 〜 .254:予備・一時検証用エリア
このようにゾーンを固定化しておけば、新しいプリンタを設置する際に「空いているIPはどこだ?」と探す手間がなくなり、.201〜.240 の中から選ぶだけで重複を未然に防止できます。
初心者が最もやってしまう失敗が、「同じサーバでNICが2つあるからといって、ホスト名のセルを縦に結合すること」です。
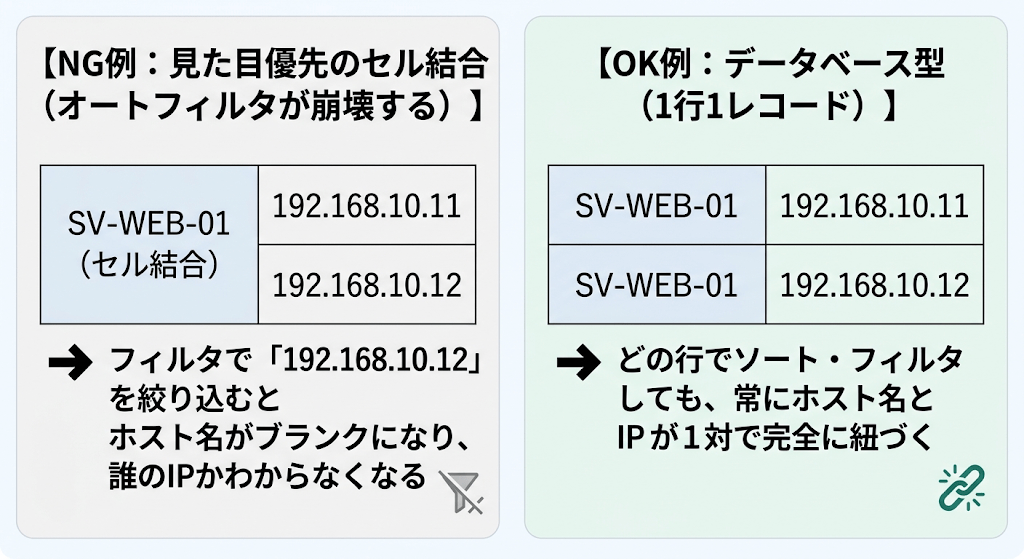
Excel台帳は「書類」ではなく「データベース」として扱います。空白セルや結合セルを一切排除することで、Excelのオートフィルタ検索、重複の条件付き書式、さらにはPythonやPowerShellを使った設定チェック処理が完全に機能するようになります。
ポート収容表を作成したら、その表データをもとに「スイッチへ投入するCLI設定コマンド」をExcel関数で自動生成させましょう。
手作業で1ポートずつ interface GigabitEthernet1/0/1 … と打ち込む作業をなくすことで、構築工数を90%削減し、設定ミスやタイポを根絶できます。
spanning-tree portfast や description の入れ忘れ。Excelの文字列結合関数(& 演算子)と改行コード(CHAR(10))を組み合わせることで、表の値を参照した完全なConfig行を自動生成できます。
以下の列配置のシートを想定しています。
GigabitEthernet1/0/1)Access または Trunk)10、Trunkなら 10,20,99)SV-WEB-01_NIC1)このとき、E列(コマンド生成列)に以下の数式を入力します。
=IF(B2="Access",
 "interface " & A2 & CHAR(10) & " description " & D2 & CHAR(10) & " switchport mode access" & CHAR(10) & " switchport access vlan " & C2 & CHAR(10) & " spanning-tree portfast" & CHAR(10) & " spanning-tree bpduguard enable" & CHAR(10) & " no shutdown",
 IF(B2="Trunk",
 "interface " & A2 & CHAR(10) & " description " & D2 & CHAR(10) & " switchport trunk encapsulation dot1q" & CHAR(10) & " switchport mode trunk" & CHAR(10) & " switchport trunk native vlan 999" & CHAR(10) & " switchport trunk allowed vlan " & C2 & CHAR(10) & " no shutdown",
 "interface " & A2 & CHAR(10) & " shutdown"
 )
)
Accessポートの場合は以下のように出力されます。
interface GigabitEthernet1/0/1
 description SV-WEB-01_NIC1
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast
 spanning-tree bpduguard enable
no shutdown生成されたコマンドをいきなり本番機器のコンソールに貼り付けてはいけません。以下の3ステップで投入します。
show コマンドで確認:最初の1ポート分だけを投入し、show running-config interface <ポート名> で意図通りのConfigが入っているか確認してから、残りの全ポートを一括投入する。実務で破綻しないExcel設計書を作成するための、ブック全体の構成(シート分割)のベストプラクティスを提示します。
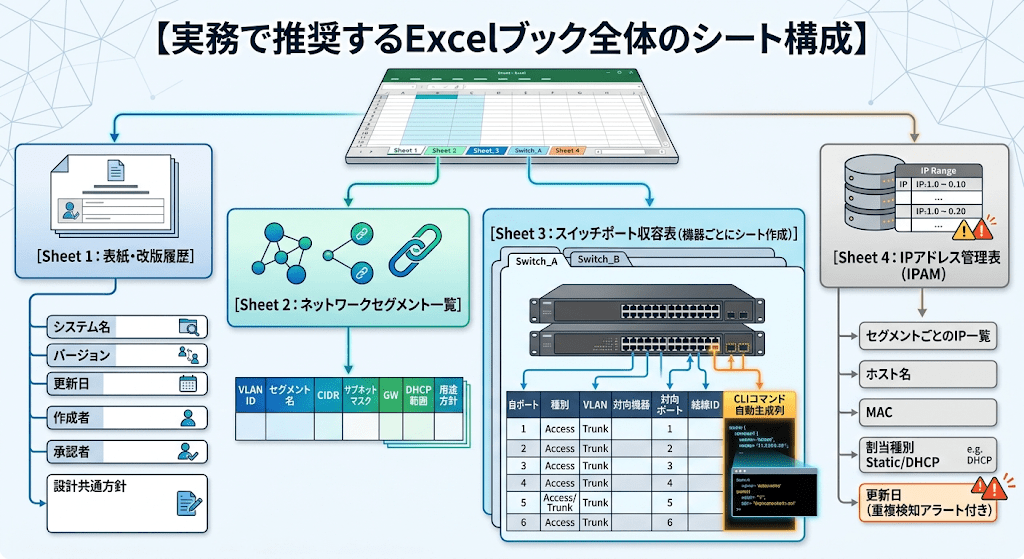
Sheet 1:表紙・改版履歴
Sheet 2:ネットワークセグメント一覧
Sheet 3:スイッチポート収容表(※機器ごとにシート作成)
Sheet 4:IPアドレス管理表(IPAM)
日常の運用・メンテナンスを属人化させないためには、「台帳を修正せずに実機の設定を直接変えることをチーム内で固く禁止する」という運用合意を結ぶことが最も大切です。
「台帳を直し、生成されたコマンドを実機に投入する」というルールを徹底することで、台帳の鮮度を100%保ち続けることができます。
ネットワークのパラメータ設計・台帳管理における鉄則をまとめます。
スイッチのポート収容表やIPアドレス管理表の作成は、華やかな新技術の導入やアーキテクチャ設計に比べると、どうしても「地味で泥臭い作業」に見えがちです。
Excelと何時間も向き合い、1行ずつポート番号やIPを埋めていく作業に、途中で嫌気がさした経験がある方も多いのではないでしょうか。
しかし、断言します。
インフラエンジニアの本当の実力は、こうした「パラメータ設計書の細部」に最も如実に現れます。
深夜の障害対応で冷や汗を流しながらコンソールを開いたとき、
この差が、システムの命運を分け、現場のエンジニアたちをトラブルの泥沼から救い出します。
あなたが今日、ルールを決めてセル結合を排除し、丁寧に入力したその1行は、数ヶ月後・数年後に障害と戦う「未来のあなた自身」や「運用を引き継ぐチームの仲間」を助ける最強の武器になります。
まずは、いま手元にあるExcel管理表の「セル結合を1箇所外してみる」「IP重複の条件付き書式をかけてみる」といった小さな一歩からで構いません。
破綻しない美しいパラメータ設計書を作り上げ、ミスなく安全にネットワークを動かしていきましょう!
▼▼▼まずはここからチェック!