もっち
大手SIerに18年勤務。オンプレ・クラウド計200台規模の大規模インフラ(10システム)を統括する現役のサービスマネージャーです。
もっち
大手SIerに18年勤務。オンプレ・クラウド計200台規模の大規模インフラ(10システム)を統括する現役のサービスマネージャーです。
▼▼▼まずはここからチェック!
「サーバーとの通信時に Cannot assign requested address や bind: Address already in use エラーが出た…」
「LinuxとWindowsでエフェメラルポートのデフォルト範囲って違うんだっけ?」
ネットワークやサーバーの運用・設計をしていると、一度は遭遇するのがエフェメラルポート(動的ポート)に関する疑問やトラブルです。
この記事では、エフェメラルポートの基本概念から、主要OSごとのデフォルト範囲一覧、確認・設定変更コマンド、さらには18年の現場経験から辿り着いた「2大トラブル(ポート枯渇・ポートバッティング)」の根本対策まで分かりやすく解説します。
この記事の想定読者
この記事を読むことでのメリット
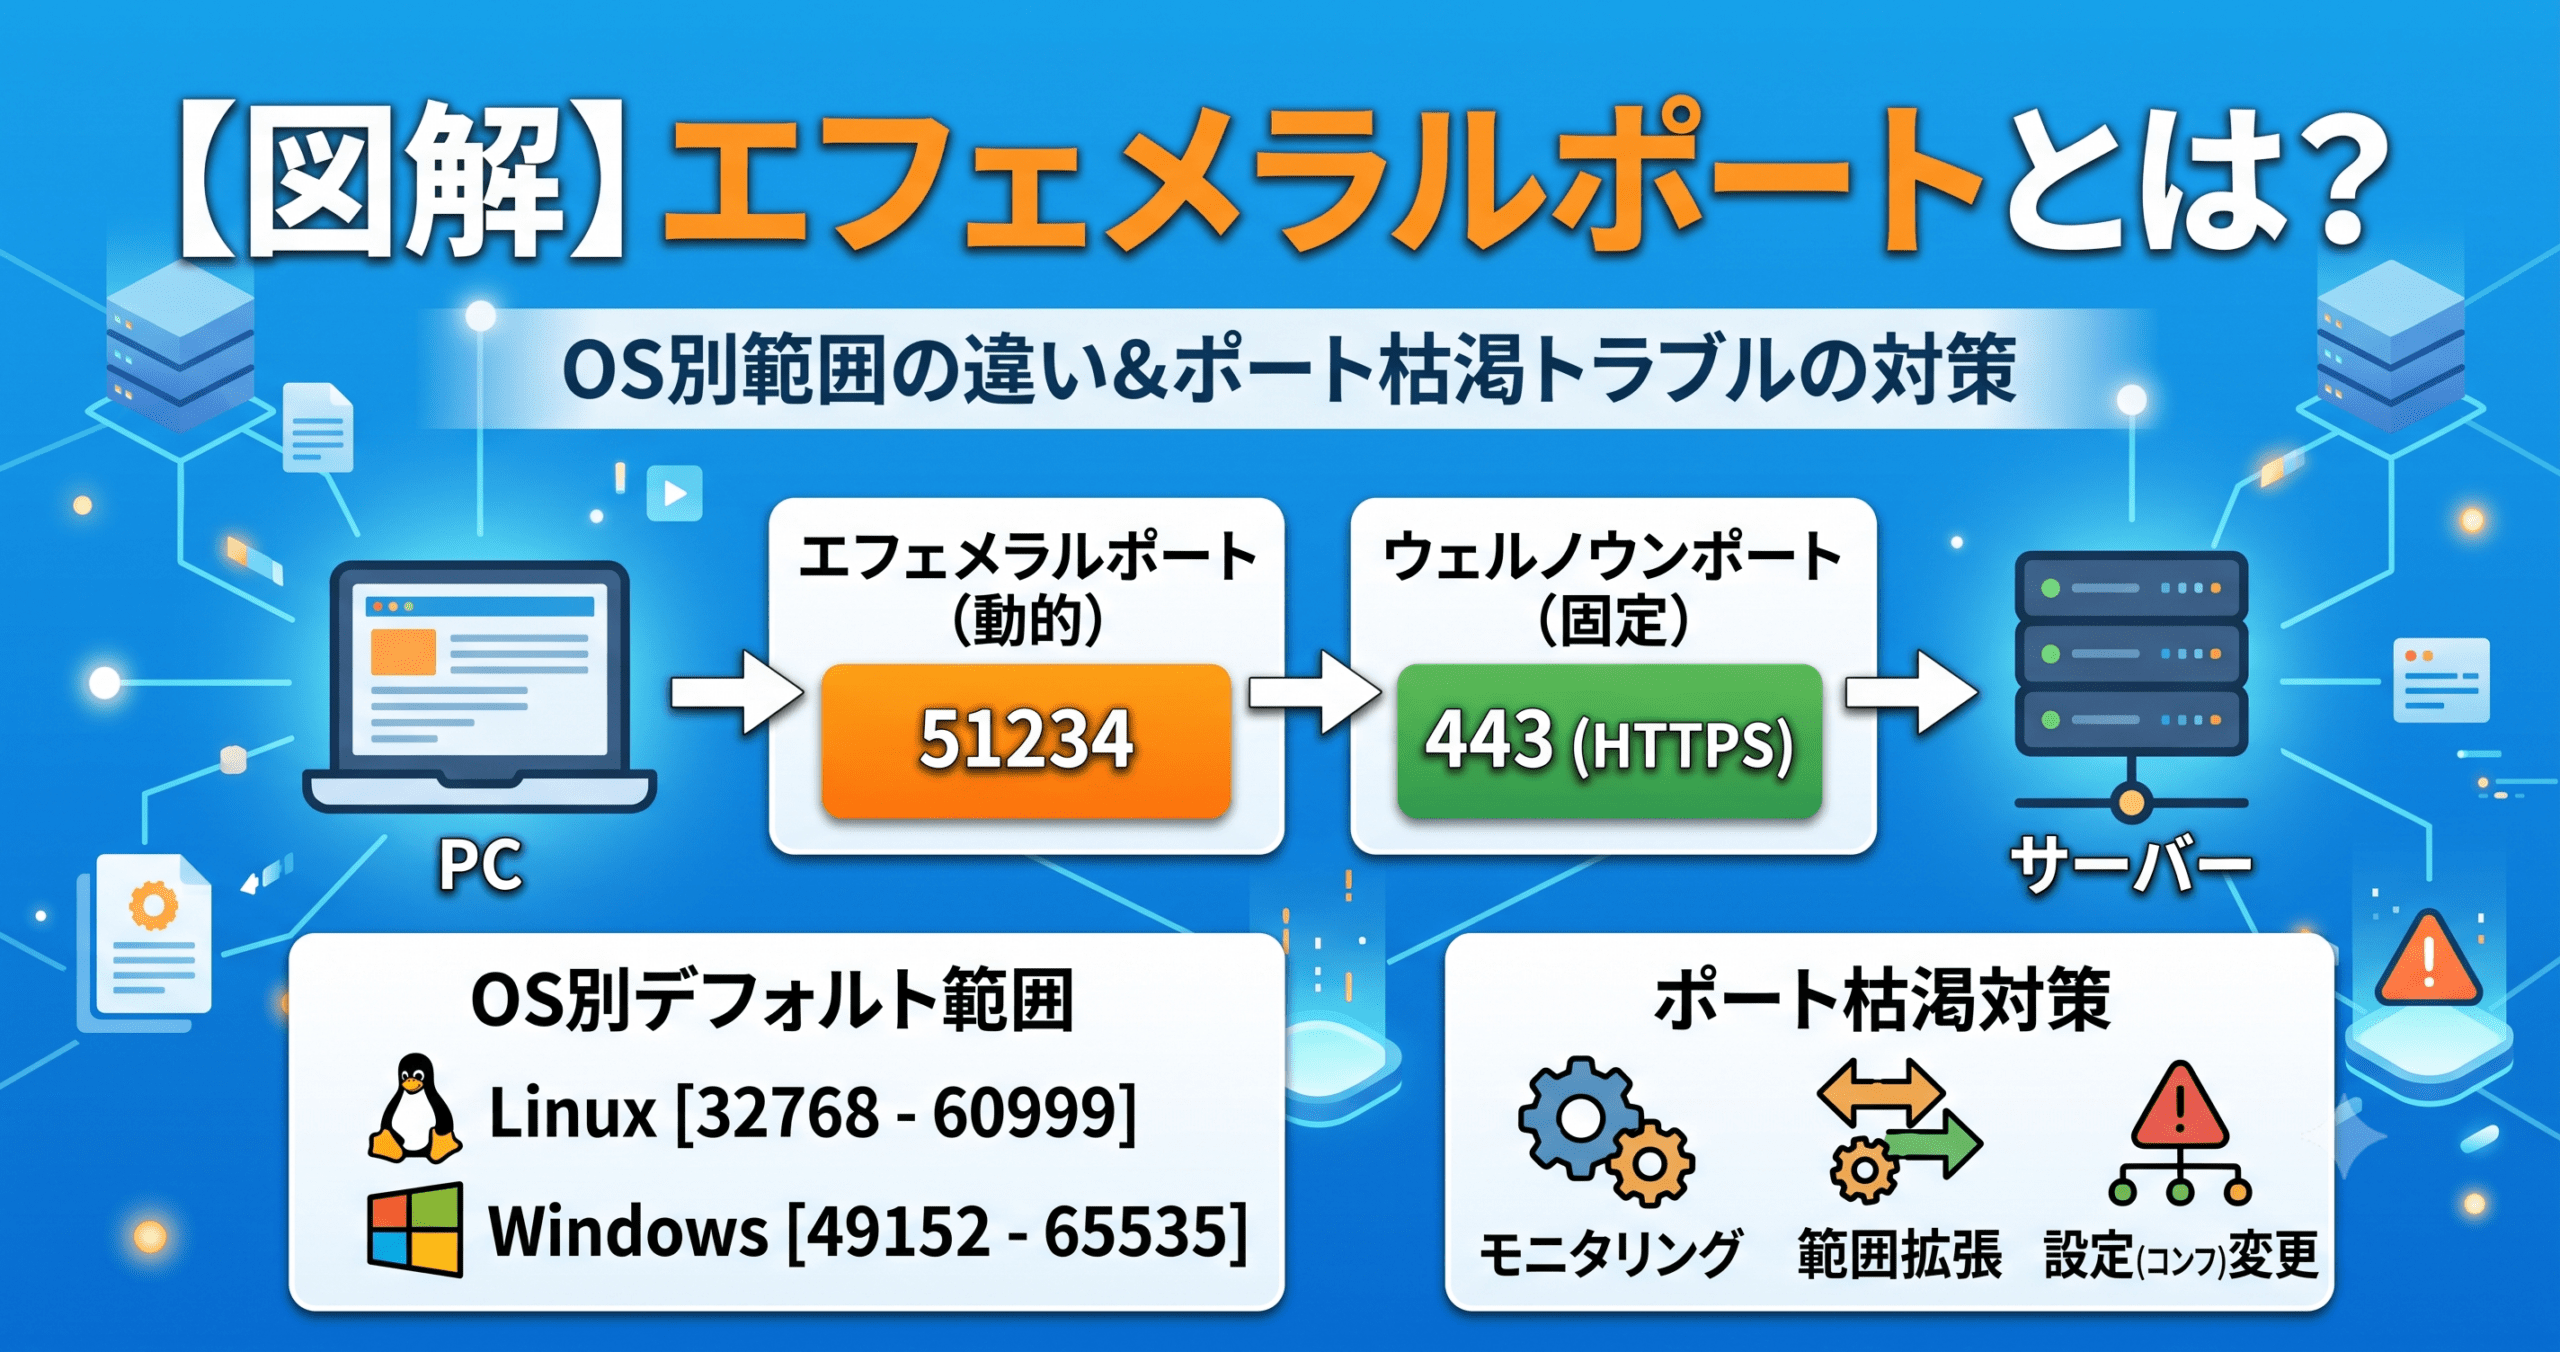
エフェメラルポート(Ephemeral Port / 動的ポート)とは、Webブラウザなどのクライアントがサーバーと通信を行う際、OSによって一時的(使い捨て)に割り当てられる送信元ポート番号のことです。
「Ephemeral」は英語で「一時的な」「短命な」という意味を持ちます。通信が確立している間だけ使用され、通信が終了すると一定時間後に自動的に開放(クローズ)されます。
ポート番号(0〜65535)は、IANA(インターネット割当公社)によって以下の3つの領域に分類されています。
| 分類 | ポート範囲 | 主な用途・特徴 | 代表例 |
| ウェルノウンポート (Well-Known Ports) | 0 〜 1023 | 定番サービス(サーバー側)用に予約されたポート | HTTP (80) HTTPS (443) SSH (22) |
| 登録ポート (Registered Ports) | 1024 〜 49151 | 特定のアプリケーションやベンダー用に登録されたポート | MySQL (3306) PostgreSQL (5432) |
| エフェメラルポート (Dynamic / Private Ports) | 49152 〜 65535 | クライアント側が一時的な通信用に動的利用するポート | (通信毎にOSが自動割り当て) |
💡 ウェルノウンポートとエフェメラルポートの「対(ペア)」の関係
ネットワーク通信では、特に「ウェルノウンポート」と「エフェメラルポート」の役割分担をセットで理解しておくことが重要です。
通信が行われる際は、この2つのポートが必ずセット(送信元エフェメラルポート ➔ 宛先ウェルノウンポート)で指定されます。この仕組みがあるおかげで、1台のPCで複数のWebサイトを同時に開いても、応答データが混ざることなく正しく処理されます。
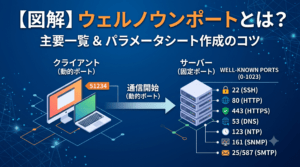
通信の相手方となる「ウェルノウンポート(0〜1023番)」の主要一覧や、Linuxにおける特権ポート制限(1024未満の罠)、パラメータシート作成時の注意点については、以下の記事で詳しく解説しています。
動的ポートと固定ポートをセットで理解しておくと、実務でのポート設計で迷わなくなります。
クライアント(Webブラウザなど)がサーバー(Webサイトなど)に接続するとき、ポートは次のように使われます。
51234)を1つ選び、「送信元ポート」として割り当てる。51234 番ポート宛てに返ってくる。TIME_WAIT)を経てポートが開放される。エフェメラルポートを含むTCP/IPの通信フローやポート番号の仕組みは、トラブルシューティングの要になります。
『ネットの断片的な情報だけでなく、手元に一冊しっかりした技術書を置いておきたい』という方には、インフラエンジニアのバイブルとも言えるこちらの書籍がおすすめです。
ポートの割り当てルールが分かると、現場で必ず直面するのが「ファイアウォール(FW)やセキュリティグループの穴あけ設計」です。
サーバー宛ての通信は固定ポート(80や443など)で許可しますが、クライアントへの「戻りパケット」はエフェメラルポート宛てになります。
ステートフルインスペクション対応のFWであれば自動追跡されますが、古いアプライアンスや通信マトリクスの作成では、この動的ポートの考慮漏れが原因でレビュー差し戻しになるケースが少なくありません。
現場で手戻りを防ぐための通信要件の洗い出し方と通信マトリクスの書き方は、以下の記事で実例を交えて解説しています。
エフェメラルポートの範囲は、標準規格(IANA推奨)と各OSの標準実装で定義が異なります。実務でパラメータ設計をする際は、対象OSの範囲を正しく把握しておく必要があります。
| 種別 / OS | デフォルトポート範囲 | 利用可能なポート数 |
| IANA推奨規格 | 49152 〜 65535 | 16,384 個 |
| Linux (RHEL / CentOS / Ubuntu) | 32768 〜 60999 | 28,232 個 |
| Windows Server (2008以降 / 2019 / 2022) | 49152 〜 65535 | 16,384 個 |
| Windows 10 / 11 | 49152 〜 65535 | 16,384 個 |
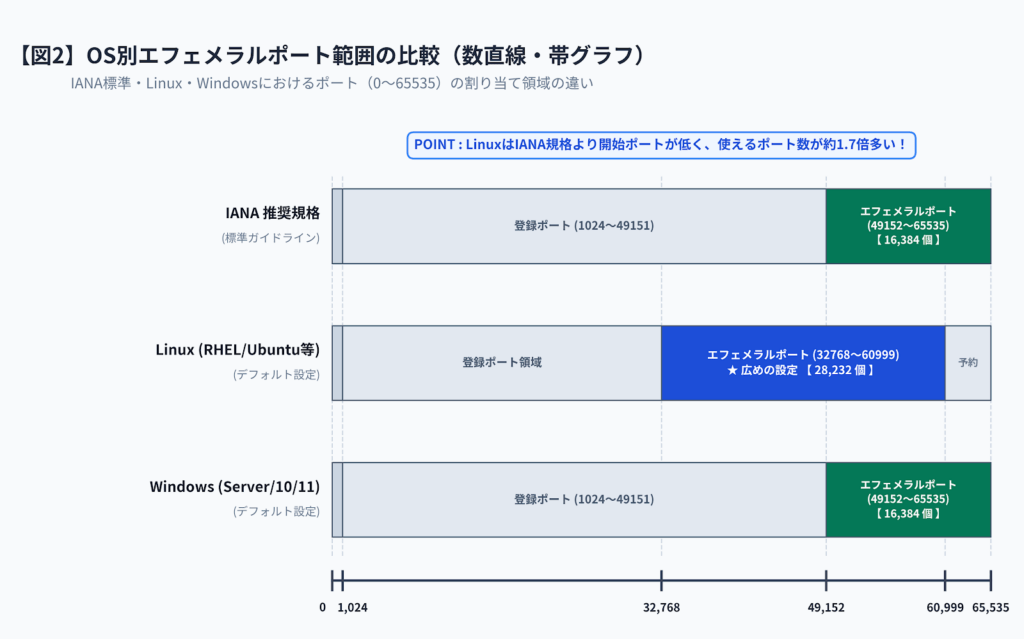
32768 から始まるため、IANA規格よりも広めのポート枠が確保されています。大量アクセスを捌くAPIサーバーやプロキシサーバーなど、デフォルトのポート数では不足する場合は、カーネルパラメータを変更してポート範囲を拡張します。
$ sysctl net.ipv4.ip_local_port_range
net.ipv4.ip_local_port_range = 32768 60999一時的な変更(再起動でリセット):
sudo sysctl -w net.ipv4.ip_local_port_range="1024 65535"永続的な変更(/etc/sysctl.conf または /etc/sysctl.d/99-custom.conf に追記):
net.ipv4.ip_local_port_range = 1024 65535設定の反映:
sudo sysctl -pnetsh int ipv4 show dynamicport tcp(出力例: 開始ポート : 49152, ポート数 : 16384)
# 開始ポートを 1025、ポート数を 64510 個(1025〜65535)に拡張
netsh int ipv4 set dynamicport tcp start=1025 num=64510ポート範囲の変更や、枯渇トラブルの再現テストなど、本番環境では試せないネットワークの検証を行うなら、自分専用のLinux環境を持つのが一番の近道です。
VPSサービスなら月額数百円から即座に検証サーバーを立ち上げられるため、インフラエンジニアの学習環境として最適です。
実務において、こうしたエフェメラルポートの範囲拡張(net.ipv4.ip_local_port_range など)を実施する場合、単にサーバー上でコマンドを叩くだけでは完了しません。
「なぜデフォルト値から変更したのか」の設計根拠とともに、詳細設計書(パラメータシート)のOSカーネルパラメータ一覧へ正確に記載し、納品物として残す必要があります。
レビューで一発合格をもらうためのパラメータシートの作り方や、現場で使えるExcel記載例についてはこちらを参考にしてください。
現場のインフラ運用で発生するエフェメラルポート絡みの障害は、大きく分けて「ポート枯渇」と「ポートバッティング(競合)」の2つがあります。
マイクロサービス化や外部APIの頻繁な呼び出しを行うシステムでは、エフェメラルポートが枯渇して新規通信が一切できなくなる障害が発生することがあります。
主なエラーログ:
Cannot assign requested address(Linux)WSAENOBUFS (10055)(Windows)通信が終了しても、TCPの仕様上、古いパケットの混入を防ぐためにポートはすぐに解放されず、TIME_WAIT 状態(通常 60秒〜120秒)で留まります。
短時間(例: 1分間)に数万件のHTTPリクエストを投げると、「すべてのエフェメラルポートが TIME_WAIT 状態に埋まり、次に使えるポートが1つもない」状態に陥ってしまうのです。
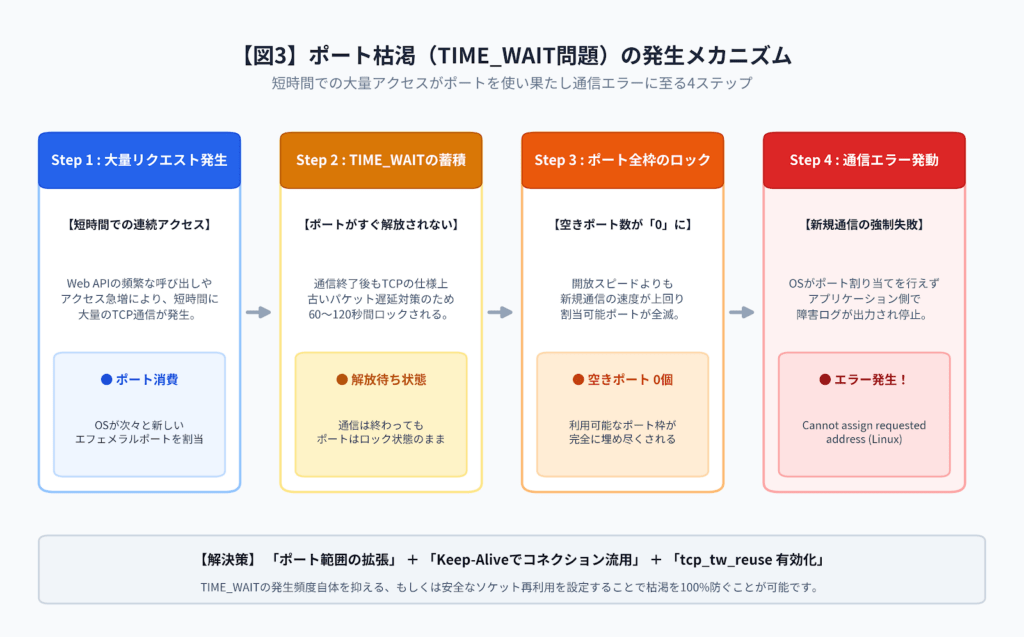
1024 や 1025 まで引き下げて、使えるポート数を増やす。net.ipv4.tcp_tw_reuse = 1 を設定し、TIME_WAIT ソケットを安全に再利用する。💡 18年目のインフラプロのワンポイントアドバイス
昔の技術記事でよく見かける
net.ipv4.tcp_tw_recycleは、NAT環境下で通信障害(パケット破棄)を引き起こす原因となり、Linux Kernel 4.12 以降で完全に廃止されています。枯渇対策をする際は
tcp_tw_recycleは絶対に使用せず、「ポート範囲拡張」「Keep-Alive」「tcp_tw_reuse」の組み合わせで対応するのが現代インフラの定石です。
エフェメラルポートの枯渇トラブルが最も恐ろしいのは、単体テストや少人数での動作確認では表面化せず、サービス公開直後の高負荷時に突然発生する点です。
本番稼働後に緊急呼び出しを受けないためには、結合テストや負荷試験の段階で「コネクションが正常に解放・再利用されているか」「ソケット数が上限に達していないか」を試験項目として組み込んでおく必要があります。
18年の現場経験からまとめた「運用フェーズで後悔しないためのテスト設計・観点リスト」は以下の記事で詳しく紹介しています。
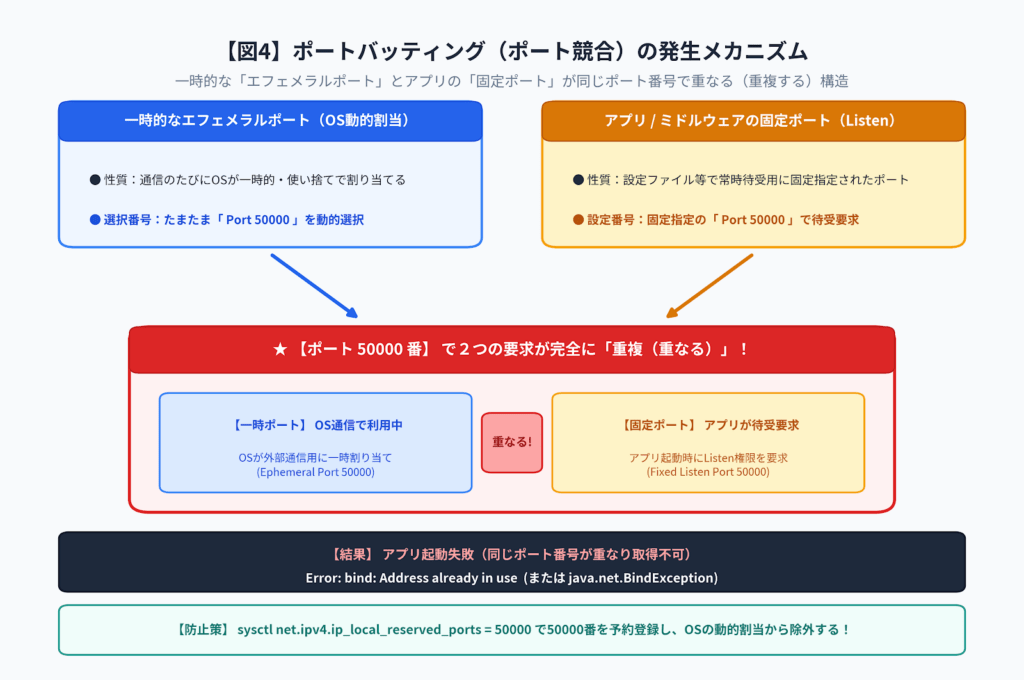
ポートバッティングとは、「自作アプリやミドルウェアがListen(待受)しようとした固定ポート」と「OSが通信用に自動で割り当てたエフェメラルポート」がバッティングしてしまう現象です。
主なエラーログ:
bind: Address already in usejava.net.BindException: Address already in useあるシステムで、独自アプリケーション(Listenポート: 50000)の定期再起動ジョブが、数ヶ月に1回程度、原因不明で失敗するトラブルがありました。
32768 〜 60999 の範囲をエフェメラルポートとして使用していた。50000 番でListenしようとした際、既にOSに使われていたため Address already in use で起動失敗した。「次回実行時にはたまたま別のポートが割り当てられるため正常起動する」という、非常に再現性が低く調査が難航する典型例です。
ポートバッティングの未然防止および根本解決には、「設計面での事前回避」と「設定面での予約保護」の2つのアプローチがあります。
ip_local_reserved_ports でポートを予約保護する仕様上どうしても範囲内のポート番号を使用せざるを得ない場合、カーネルパラメータで対象ポートを「予約済み」に設定し、OSによる動的割り当てから除外する。根本的な予防策は、システム設計(パラメータシート作成)の段階で、ミドルウェアやアプリがListenする固定ポート番号を、エフェメラルポートの範囲から外しておくことです。
32768 〜 609991024 〜 32767 の範囲から選定するip_local_reserved_ports でポートを予約保護するどうしてもエフェメラルポートの範囲内(例: 50000 番)でアプリをListenさせたい場合は、Linuxのカーネルパラメータを使って「このポートはエフェメラルポートとして動的割り当てしないでね」とOSに予約登録しておきます。
確認コマンド:
sysctl net.ipv4.ip_local_reserved_ports設定方法(例: 50000番と50001番を保護する場合):
# /etc/sysctl.conf に追記
net.ipv4.ip_local_reserved_ports = 50000,50001
設定の反映:
sudo sysctl -pこの設定を入れておくことで、OSは外部通信時に 50000 や 50001 を自動割り当てしなくなり、ポートバッティングを100%防ぐことができます。
ポート枯渇や通信バッティングなどのトラブルに遭遇した際、ログだけでなく「実際のパケットで何が起きているか」を直接解析できるスキルがあると、障害原因の特定が一気に早くなります。
パケットキャプチャの基本からWiresharkを用いた実践的な障害調査の手順までを学びたい方には、こちらの書籍が非常にわかりやすくおすすめです。
ネットワークの「目に見えない挙動」を可視化できるようになると、トラブル対応の自信が格段に変わります。
TIME_WAIT によるポート枯渇に注意。Address already in use が発生するため、ip_local_reserved_ports で保護するのが有効。システム設計書(パラメータシート)を作成する際は、デフォルト値のまま放置せず、トラフィック量やListenポートに応じてエフェメラルポートの範囲や sysctl 設定を明確に定義しておきましょう。
今回解説したようなTCP/IPの深い知識やトラブルシューティングの経験は、インフラエンジニアとしての市場価値を大きく高めます。
運用保守から『上流の設計構築』へキャリアアップを目指したい方は、インフラ専門の転職エージェントで自身の市場価値を確認してみるのもおすすめです。私が現役マネージャー目線で徹底検証した記事はこちらです。

▼▼▼まずはここからチェック!